複数人で Claude Code を使い始めると、誰がどのくらい使っているのかが見えにくくなります。
個人なら /usage で足りますが、これはその人の手元のセッションの数字で、チーム全体の集計にはなりません。
組織で把握するときは、どの契約で使っているかによって見る場所が変わります。
契約ごとの見る場所と、OpenTelemetry や LLM ゲートウェイを足す判断の分かれ目が分かると、最初に何を設定すればよいかを決められます。
私自身は組織の管理者としてこれらを運用しているわけではないので、公式ドキュメントと、他社や個人が公開した記録をもとに書いています。
内容は 2026年11月2日に確認した時点のものです。
見る場所は契約の形で決まる
Claude Code の使い方は、定額の席で使う形と、使ったトークンの分だけ払う形に分かれます。
Claude for Teams と Enterprise は席ごとの枠から使う形で、Claude Console とクラウド経由はトークン単位で組織に請求される形です。
公式の費用のページは、この違いを次のような対応にまとめています。
| 契約 | 金額を見る場所 | 上限の置き場所 | 人ごとの数字 |
|---|---|---|---|
| Claude for Teams・Enterprise | 組織の analytics の spend report | 管理設定の spend limit | spend report の CSV(Enterprise は Enterprise Analytics API も) |
| Claude Console(API) | Console の Usage ページ | ワークスペースの spend limit | Console のダッシュボード、Claude Code Analytics API |
| Amazon Bedrock・Google Cloud・Microsoft Foundry | クラウドの請求コンソール | クラウドの予算機能 | OpenTelemetry か LLM ゲートウェイ |
サインインの方法が混ざっている組織では、一人ひとりが認証した方法に応じて計測されます。
クラウド経由の分は Anthropic 側のダッシュボードに出ないので、混ざっていると 1 つの画面では全員分がそろいません。
参考: Manage costs effectively(Claude Code 公式ドキュメント)

Claude for Teams と Enterprise の場合
この契約では、メンバーの利用は席ごとの枠から引かれます。
枠は 5 時間と 1 週間の単位で戻り、Claude のチャットや Cowork と共有されています。
枠の中で使った分は、金額としては計測されません。
金額の報告である spend report に載るのは、枠を超えて使い続けるための usage credits の分です。
そのため、spend report は usage credits を有効にすると出てくるものだと、公式は説明しています。
ヘルプセンターはこの制限を席ベースの Enterprise の注記として書いていて、使用量ベースの Enterprise の契約もあるので、自分の契約の種類は先に確かめておきましょう。
CSV に書き出すと、1 行が「1 人が 1 つのモデルをどれだけ使ったか」を表します。
- メールアドレス
- 製品(Chat・Claude Code・Cowork など)
- モデル
- リクエスト数とトークン数
- 割引後と割引前の費用
書き出せるのは 90 日前までで、最新のデータは前日分です。
利用の広がりを見る画面は別にあり、analytics ダッシュボードには日ごとの利用者数とセッション数、GitHub と連携したときの PR やコード行数が出ます。
人ごとのトークン数と費用の見積もりについて、公式が案内しているのはこのダッシュボードではなく、spend report か OpenTelemetry です。
Enterprise プランなら、人ごとの利用と費用を Enterprise Analytics API から取れます。
Teams プランではこの API を使えないので、CSV を書き出すことになります。
上限は席の枠がまず天井になり、超えて使わせるときは usage credits を有効にして、組織・グループ・個人の単位で spend limit を置きます。
参考: View usage analytics for Team and Enterprise plans(Claude ヘルプセンター)

参考: Track team usage with analytics(Claude Code 公式ドキュメント)
Claude Console の場合
Console のアカウントで初めて認証すると、「Claude Code」という名前のワークスペースが自動で作られます。
このワークスペースが、組織の Claude Code の費用をまとめて追う場所です。
人ごとの数字は Console の Claude Code ダッシュボードにあり、メンバーごとの今月の費用と、受け入れたコードの行数が並びます。
同じ日次の数字は、Admin API キーを使って Claude Code Analytics API からも取れます。
API の数字は最大で 1 時間ほど遅れて反映される、と公式は書いています。
上限の置き場所は、このワークスペースの月の spend limit です。
カスタムのレート制限がある組織では、Claude Code の通信も組織全体の枠を使うので、ワークスペースにレート制限を置いて本番の処理を守れます。
ダッシュボードの費用は分析用の見積もりで、実際の金額は請求のページで確かめます。
参考: Claude Code Analytics API(Claude Platform 公式ドキュメント)
Amazon Bedrock などクラウド経由の場合
Amazon Bedrock、Google Cloud の Agent Platform(旧 Vertex AI)、Microsoft Foundry で動かすと、費用はトークン単位でそれぞれのクラウドに請求されます。
金額の全体は、AWS Cost Explorer、Google Cloud の Billing、Azure Cost Management で見られます。
Claude Code はクラウドでの利用の数字を Anthropic に送らないので、Anthropic 側のダッシュボードと Claude Code Analytics API にはこの分が出ません。
人ごとに分けるための手段として、公式は次の 3 つを挙げています。
- OpenTelemetry で、各開発者のマシンから自分たちの監視基盤へ数字を送る
- Anthropic のセルフホスト型ゲートウェイ、Claude apps gateway を置く
- LiteLLM などの LLM ゲートウェイにすべての通信を通し、キーごとに費用を数える
クラウドへの直結は、公式の整理では「既存のクラウドの統制と請求を引き継ぎたいとき」の選択肢です。
その代わり、クラウドセッションや Code Review などは claude.ai のアカウントが要るので、クラウドの資格情報だけでは使えません。
参考: Set up Claude Code for your organization(Claude Code 公式ドキュメント)
OpenTelemetryで人ごとの数字を集める
OpenTelemetry(OTel)は、メトリクスやログを決まった形式で送るための標準の仕組みです。
公式は、どの契約でも使え、人ごとのトークン数と費用を自分たちの監視基盤へほぼリアルタイムで流せる唯一の方法だと説明しています。
有効にするのは環境変数で、全員に配るなら managed settings(管理者が配る設定)の env に書きます。
{
  "env": {
    "CLAUDE_CODE_ENABLE_TELEMETRY": "1",
    "OTEL_METRICS_EXPORTER": "otlp",
    "OTEL_EXPORTER_OTLP_PROTOCOL": "grpc",
    "OTEL_EXPORTER_OTLP_ENDPOINT": "http://collector.example.com:4317"
    // 略(ログの送信と認証のヘッダ)
  }
}
公式の例から、メトリクスに関わる行を抜き出したものです。
リポジトリの .claude/settings.json に書いても、これらの変数は無視されます。
費用は claude_code.cost.usage(単位は USD)、トークン数は claude_code.token.usage というメトリクスで届きます。
どちらにも model と query_source の属性が付くので、モデル別や、本体の会話・サブエージェント・内部の処理の別に分けられます。
チームや部署で分けたいときに使うのが、OTEL_RESOURCE_ATTRIBUTES という変数です。
export OTEL_RESOURCE_ATTRIBUTES="department=engineering,team.id=platform,cost_center=eng-123"既定ではプロンプトの本文は送られず、長さだけが記録されます。
OAuth で認証したときは user.email が属性に入り、これは自分で設定した送信先だけに届きます。
正確さについては、Qiita に、同じ作業の費用を 4 つの方法で測って Claude Console の実額と比べた個人の記録があります。
その 1 回の例では、ccusage・New Relic Preflight・Langfuse が $1.19、OpenTelemetry と Console の実額が $1.26 でした。
著者によると、明示して使ったモデルは Opus 5.5 だけだったのに、OpenTelemetry には Claude Code が内部で使う Haiku の分も出ていたそうです。
1 回の例なので、どの環境でも一致するとは言えません。
参考: Monitoring(Claude Code 公式ドキュメント)
参考: Claude Codeの利用料を計測する(Qiita)

AI の呼び出しを記録して追う考え方そのものは、LLM オブザーバビリティの記事に書きました。
LLMゲートウェイを足すのはどんなときか
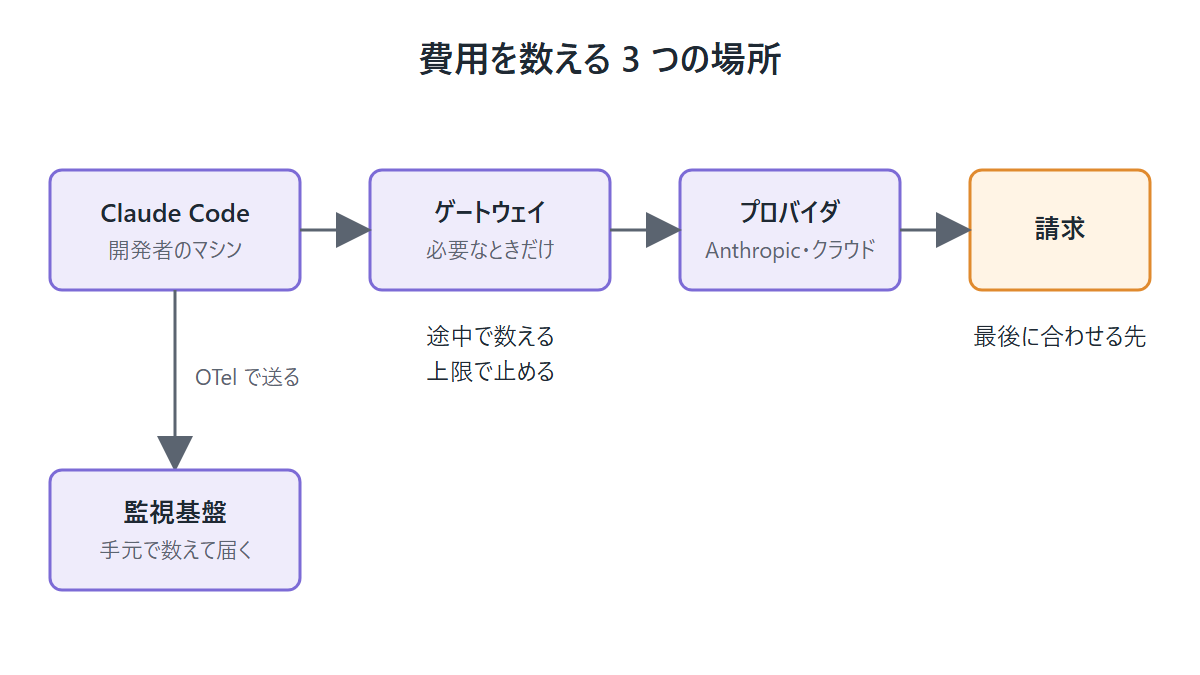
費用を数える場所は、手元の Claude Code、途中の中継、最後の請求の 3 つに分かれます。
OTel は手元で数えて送る仕組みなので、数字は分かっても、使いすぎをその場で止めることはできません。
途中に置くゲートウェイは、Claude Code とプロバイダの間で組織が動かす中継で、鍵・利用の集計・予算とレート制限・監査ログ・プロバイダの切り替えを 1 か所で扱います。
ただし、席や Console にはそれぞれ spend limit があり、ツールの制限も managed settings の permissions.deny で配れます。
そのため、ゲートウェイが効くのは次のような場面です。
- クラウド経由の利用に、人ごとの上限をかけたい
- プロバイダの鍵を開発者に渡したくない
- リクエスト単位の監査ログが要る
ゲートウェイの仕組みと代表的な製品は、別の記事で扱っています。
Claude Codeをつなぐ設定
つなぐ側の設定は、環境変数 2 つです。
export ANTHROPIC_BASE_URL=https://llm-gateway.example.com
export ANTHROPIC_AUTH_TOKEN=sk-gateway-key
ANTHROPIC_BASE_URL だけを設定しても、サブスクの請求からは切り替わりません。
通信はゲートウェイを通りますが、保存済みの claude.ai のログインが有効なままなので、サブスクの利用上限と請求が続きます。
ゲートウェイの資格情報まで設定すると、サブスクは使われず、ゲートウェイの先の口座にトークン単位で請求されます。
全員をゲートウェイだけに向けるには、managed settings の env にこの URL を書き、allowedProviders を ["customEndpoint"] にします。
これで他の宛先へ向けたセッションを拒否できるのは、Claude Code v2.1.285 以降です。
参考: Other LLM gateways(Claude Code 公式ドキュメント)
どのゲートウェイを選ぶか
選択肢は大きく 3 つです。
Claude apps gateway は、claude のバイナリに含まれる Anthropic のゲートウェイで、自分たちのサーバーで動かします。
社内の ID 基盤でサインインし、グループごとにモデルを絞れて、日・週・月の単位で人ごとの上限を置けます。
上限を超えると、次のリクエストから 429 が返る仕組みです。
公式は、自分のクラウドを通す必要がある、または通したい組織向けと位置づけていて、そうした要件が無く、SCIM やウェブ版・モバイル版の Claude Code なども使いたいなら Claude Enterprise が合うこともあると書いています。
サインインにブラウザの SSO を使うので、人のいない CI はこの経路で認証できません。
LiteLLM などの既製品 は、組織がすでに動かしていて、Claude Code が対応する API 形式を公開しているなら使えます。
Anthropic は他社のゲートウェイを推奨も監査もしておらず、Claude 以外のモデルへ Claude Code をつなぐこともサポートしていません。
Claude Code は版ごとに機能が増えるので、新しい機能に必要な値を転送できるように、製品を更新し続ける必要があります。
小さく自作する 例としては、UPGRADE の技術ブログに、Lambda と Bedrock で作ったプロキシの記録があります。
- LiteLLM は常時起動のコンテナと DB を動かすほどの規模ではなく、依存パッケージの脆弱性も追いたくなかった
- Lambda の Function URL と DynamoDB の 1 テーブルで、依存パッケージなしの 6 ファイルにした
- キーやチームごとにモデル・ツール・予算を絞り、予算を超えたキーは
429で止まることを確かめた
同じ記録には、自作の代償も書かれています。
予算の判定に使う費用は自前の単価表から計算するので、Bedrock の請求とはずれることがあり、請求は Cost Explorer で見る前提です。
判定はその時点の累計で行うので、並列のリクエストでは上限を多少超えることもあります。
Claude Code が送る anthropic-beta の値の一部を Bedrock が受け付けず、400 になったので、通す値を許可リストで管理しているそうです。
公式が既製品について書いている「更新への追随」は、自作でも同じように必要になります。
分かれ目をまとめると、次のようになります。
| 要るもの | 向いている選択肢 |
|---|---|
| クラウド経由で、SSO とグループごとのモデルの制限まで欲しい | Claude apps gateway |
| 応答キャッシュやルーティングの重み付けも使いたい、すでに動かしている | LiteLLM などの既製品 |
| 鍵の配布と予算とログだけで、規模も小さい | 小さな自作も候補 |
どれを選んでも、鍵が 1 か所に集まる場所を自分たちで守ることになります。
参考: Claude apps gateway spend limits(Claude Code 公式ドキュメント)
参考: LambdaとBedrockで自作するLLMプロキシ(UPGRADE tech blog)
数字を読むときの落とし穴
どの方法の数字にも、読み方の癖があります。
/usage、ステータスライン、OTel の金額は既定で定価から計算した見積もりで、契約単価の組織では請求と合いません- 契約単価に寄せるには、managed settings の
modelPricingに単価を書きます(Claude Code v2.1.242 以降)。これで変わるのは表示だけで、請求書の代わりにはなりません - 定額の席では、金額の数字は請求に直結しません
- OTel の
user.idは既定では初回起動時に作られる匿名の識別子です。メールアドレスで人に結びつけられるのは、OAuth や Claude apps gateway のサインインで認証しているときです
使い始めの予算の目安として、公式は企業での利用の平均を挙げています。
開発者 1 人あたり、稼働した日に約 13 ドル、月に 150〜250 ドルで、利用者の 9 割は稼働日あたり 30 ドル未満に収まるとしています。
ただ、モデルの選び方やコードの規模で大きく変わるので、公式は小さな試験導入で自分たちの基準を取ってから広げることを勧めています。
最後に
Claude Code の利用料は、まず契約ごとの画面で全体をつかみ、人ごとの数字が足りなければ OTel を足し、途中で止める必要があるときにゲートウェイを足す順番で考えると整理できます。
最後に合わせる先は、どの方法でも請求の数字です。
以上です。

コメントを残す