Claude Code のサブエージェントに Next.js のサイトを build させたら、next build が SecurityFatalError で止まりました。
同じコマンドをもう一度打つと、今度は何事もなく通っています。
node_modules の中の実装を読むと、AI エージェントからの実行を見分けて 1 回だけ止め、アップグレードを勧めさせる仕組みだと分かりました。
SecurityFatalError はビルドの失敗ではなく、エージェント宛ての「お知らせ」です。
仕組みが分かると、エージェントに任せることと人が決めることの線も引きやすくなります。
前提
Claude Code(Anthropic の AI コーディングエージェント)に、Next.js 16.4.3 の静的サイト(output: export)の npm run build を実行させていました。
同じ日、GitHub Actions の CI とデプロイの build は、同じ 16.4.3 のまま通っています。
実装の読み解きは、npm で公開されている next@16.4.6 の dist のファイルを読んだものです。
16.4.3 の nudge.js とも比べましたが、違いは埋め込まれた版の文字列の 2 か所だけでした。
版が変われば作りも変わりうるので、別の版では読み直してください。
1 回目だけ SecurityFatalError で止まった
2026-11-17 に、サブエージェントが実行した npm run build が SecurityFatalError で終わり、終了コードは 1 でした。
エラー文はエージェントに宛てた英文で、「Your version of Next.js is affected by a known security vulnerability.」から始まります。
続けて、同じコマンドを再実行すれば元の作業を続けられると書かれていました。
さらに、作業の最後にユーザーへ一度だけ、別の Git worktree でアップグレードするかを聞くよう指示しています。
実行するコマンドとして、next upgrade --agent=security --internal-nudge-id=… も示されていました。
指示どおり同じコマンドを再実行すると、build は最後まで通りました。
修正コミットの後の build でも同じことがもう 1 回起き、この日は計 2 回止まっています。
SecurityFatalError はビルドの失敗ではない
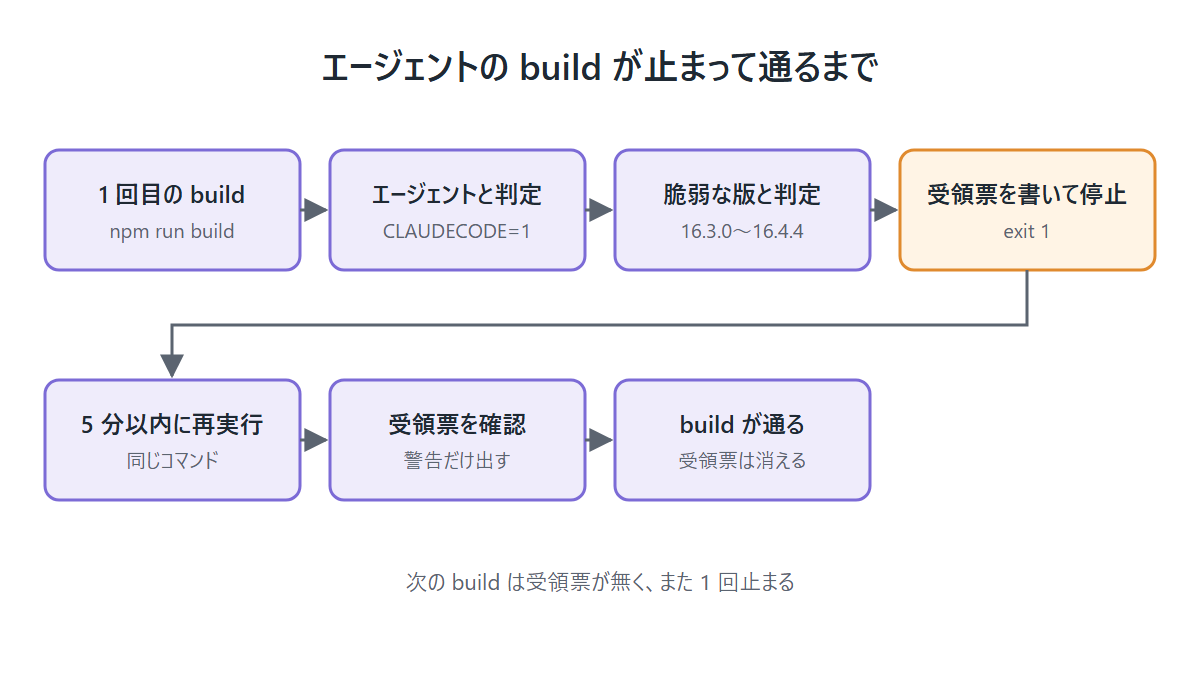
SecurityFatalError を投げているのは dist/lib/upgrade/nudge.js で、ビルドの中身とは別の「アップグレードの勧め」の処理です。
流れは、エージェントかどうかを判定し、版をアドバイザリと照らし、当たれば止める、の 3 段でした。
この仕組みは設定の experimental.agentUpgrade で動き、16.4.6 の既定値は config-shared.js で 'security' になっています。
エージェントかどうかの判定
判定は dist/telemetry/agent-name.js が、同梱の @vercel/detect-agent の determineAgent() を呼んで行います。
@vercel/detect-agent は Vercel が公開しているパッケージで、AI エージェントの中で動いているかを環境変数から見分けます。
Claude Code なら、CLAUDECODE か CLAUDE_CODE があればエージェントと判定する作りです。
Claude Code から開いたシェルで確かめると、CLAUDECODE=1 が入っていました。
Cursor・Gemini CLI・Codex などにも、それぞれ見る変数が決めてあります。
参考: vercel/packages/detect-agent(GitHub)
版とアドバイザリの照合
次に、入っている版が既知のアドバイザリに当たるかを、npm レジストリの一括照会の API に問い合わせます。
照会に失敗したときは、警告も出さずにそのまま続けます。
判定に使うのは版だけで、そのアプリが脆弱な機能を使っているかどうかは見ていません。
脆弱性に当たったときのエラー名が SecurityFatalError で、終了コードは 1 です。
設定を 'latest' にしていれば、新しい版が出ているだけでも UpgradeNudgeError という別の名前で止まります。
判定はビルドと並行して裏で進み、ビルドの最後でその結果を待つ作りでした。
受領票と 5 分の猶予
止めるときは、<distDir>/cache/next-agentic-upgrade-retries/ に受領票の JSON を書き、止めた時刻 issuedAt を残します。
ファイル名は、プロジェクトのパス・版・コマンド・種類をつないだ文字列の SHA-256 です。
同じ組み合わせで 5 分以内に再実行すると、受領票を見つけて警告だけを出し、コマンドを続けます。
これが「再実行すると通る」理由でした。
受領票は 1 回の再実行で消えるので、その次の build はまた 1 回止まる作りになっています。
人が端末で実行したとき
エージェントと判定されず、CI でもなく、標準入力と標準出力が端末(TTY)のときは、止めずにメニューで聞く経路(nudgeUpgradeForHuman)に入ります。
CI の中でエージェントでもないときは、何も出さずに戻ります。
GitHub Actions の build が 16.4.3 のまま通ったのは、この作りと合っています。
ただし人の経路は実装を読んだだけで、実行しては確かめていません。
当たった脆弱性は GHSA-mfr8-8qww-v76h
当たったアドバイザリは GHSA-mfr8-8qww-v76h(CVE-2026-119790)で、2026-11-16(UTC)に公開されています。
深刻度は Moderate、影響する版は 16.3.0 以上 16.4.4 以下で、修正版は 16.4.5 です。
対象は、同じ 'use cache' の関数を描画中に直接呼び、unstable_cache() 経由でも呼び、その関数が root params を読む構成です。
root params はルートレイアウトのルートパラメータで、ロケールごとにデータを分けるような使い方をします。
プロセスの起動直後に二つの呼び出しが重なると、ある値のためのキャッシュが、別の値のリクエストに返ることがあります。
アドバイザリには、この入れ子を避けることが回避策として書かれていました。
使っていない機能の脆弱性でも、版が範囲に入っていれば止まるのが、前の節で見た判定の作りです。
参考: GHSA-mfr8-8qww-v76h(GitHub Advisory Database)
自分の版がどのアドバイザリに当たるかは、gh でも確かめられます。
gh api graphql -f query='{ securityVulnerabilities(first: 15, ecosystem: NPM, package: "next") { nodes { advisory { ghsaId summary severity } vulnerableVersionRange firstPatchedVersion { identifier } } } }'版を上げて通知を消す
直し方は、修正の入った版に上げることでした。
# Next.js のアプリのフォルダで
npm install next@16.4.6 --save-exact
npm run build
16.4.6 に上げた後の npm run build は、1 回目で終了コード 0 になりました。
静的ページ 2,175 件を書き出し、サイト内検索の pagefind で 689 ページを索引して、SecurityFatalError も警告も出ていません。
npm run lint も終了コード 0 で終わっています。
2026-11-19 に npm の dist-tags を見ると、latest はまだ 16.4.6 でした。
エージェントに任せる側が決めておくこと
ツールが AI エージェントの実行を見分けて、人とは違う出力を返すようになりました。
エラー出力の中の「ユーザーにこう聞け」「このコマンドを実行せよ」は、ツールの作者が書いた提案です。
ユーザーの指示ではないので、エージェントが自分の判断で従ってよい種類の文ではありません。
アップグレードのコマンドは、エージェントに自動で打たせないようにしておきます。
next upgrade --agent=security を打つかどうかは、人がアドバイザリを読み、自分の構成が条件に当たるかを見てから決めます。
設定の experimental.agentUpgrade を変えれば止め方も変わる作りですが、止めない設定は試していません。
もう一つは、再実行で通っても、通知が出たことは報告させることです。
エラー文自身も、再実行が成功してもユーザーへの報告にこの勧めを含めるよう求めています。
1 回目の失敗を一時的な不調として黙って流すと、脆弱な版のまま作業が進んだことが人に伝わりません。
ツールの出力に混ざった指示をエージェントがどう扱うかは、プロンプトインジェクションと同じ問いでもあります。
最後に
SecurityFatalError は、エージェントにアップグレードを勧めさせるための一時停止で、ビルドが壊れたわけではありませんでした。
5 分以内の再実行で通るのは、止めたときに書いた受領票を見て、2 回目は警告だけにしているからです。
エラー出力の中の指示に従うかは、人が一次情報を見て決めると先に決めておけば、こうしたお知らせに振り回されません。
以上です。

コメントを残す